Plus de 6 milliards de dollars volés chez Binance : que s’est-il passé ?
Le plus gros vol de cryptomonnaies par piratage recensé pose des questions sur la garde des fonds, les banques et l’IA. Voici les faits vérifiés et ce que l’enquête doit encore établir.
Par Jimmy Amory · 30 octobre 2026 · Analyse hebdomadaire
Le 29 octobre, des pirates ont fait sortir des cryptomonnaies des portefeuilles de Binance. La plateforme estime l’impact à environ 6,3 milliards de dollars. TRM Labs, qui suit les mouvements de fonds, avance 6,36 milliards aux prix du moment du vol. Selon cette société, c’est le plus gros vol de cryptomonnaies par piratage recensé.
Pour mesurer la somme, le piratage de Bybit, en février 2025, représentait environ 1,5 milliard de dollars selon le FBI. Celui de Binance serait donc environ quatre fois plus important. Ce record concerne les vols de cryptomonnaies par piratage. Il ne compare pas toutes les escroqueries ni tous les dégâts causés par des cyberattaques. TRM Labs · FBI sur Bybit.
Une telle somme soulève plusieurs questions. Comment les pirates ont-ils obtenu le droit de faire ces retraits ? Les banques pourraient-elles subir le même sort ? Et qu’est-ce que l’IA change aux moyens dont disposent les attaquants ?
Illustration IA. Ce coffre est une analogie, pas une photo de Binance.
Binance évoque l’ordinateur piraté d’un ingénieur
Binance permet d’acheter, de vendre et de déposer des cryptomonnaies. Quand un client lui confie ses actifs, la plateforme organise leur garde et exécute ses retraits. Cela implique des logiciels, des salariés et des droits d’accès.
Selon sa première enquête, les pirates auraient utilisé l’ordinateur d’un ingénieur pour atteindre un service interne. Ils se seraient ensuite servis de ce service pour demander des retraits non autorisés. Dans une mise à jour du 30 octobre, Binance annonce toutefois avoir découvert d’autres points d’intrusion. La plateforme décrit une attaque complexe et continue de vérifier les faits. L’ordinateur constitue donc une piste initiale, pas une explication complète du vol. Son rapport technique reste attendu. Mise à jour officielle de Binance. Annonce de Binance · Compte officiel.
Pour comprendre ce qui a pu se passer, il faut distinguer une demande de retrait et la signature numérique qui l’autorise. Cette signature est produite avec un secret appelé clé privée. Un pirate peut chercher à voler cette clé, mais il peut aussi essayer de faire signer ses demandes par le service qui la détient.
TRM privilégie cette seconde piste. Binance, de son côté, affirme n’avoir trouvé aucune preuve de fuite des clés privées. Blockaid parle d’une clé compromise dans son analyse initiale. Ces descriptions ne permettent pas encore de reconstituer toute l’attaque.
Sur Ethereum, les analystes décrivent notamment une délégation permettant à un programme de commander un portefeuille. Des transferts ont aussi eu lieu sur d’autres réseaux. Le mécanisme décrit sur Ethereum ne suffit donc pas à expliquer tous les retraits observés. TRM attribue par ailleurs l’opération au groupe nord-coréen TraderTraitor avec un niveau de confiance élevé. Cette attribution vient de ses analystes.
Les outils de Binance et le réseau Ethereum n’ont pas le même rôle
Binance gère les comptes de ses clients et organise les retraits. Ethereum est l’un des réseaux publics sur lesquels les transferts de cryptomonnaies sont enregistrés.
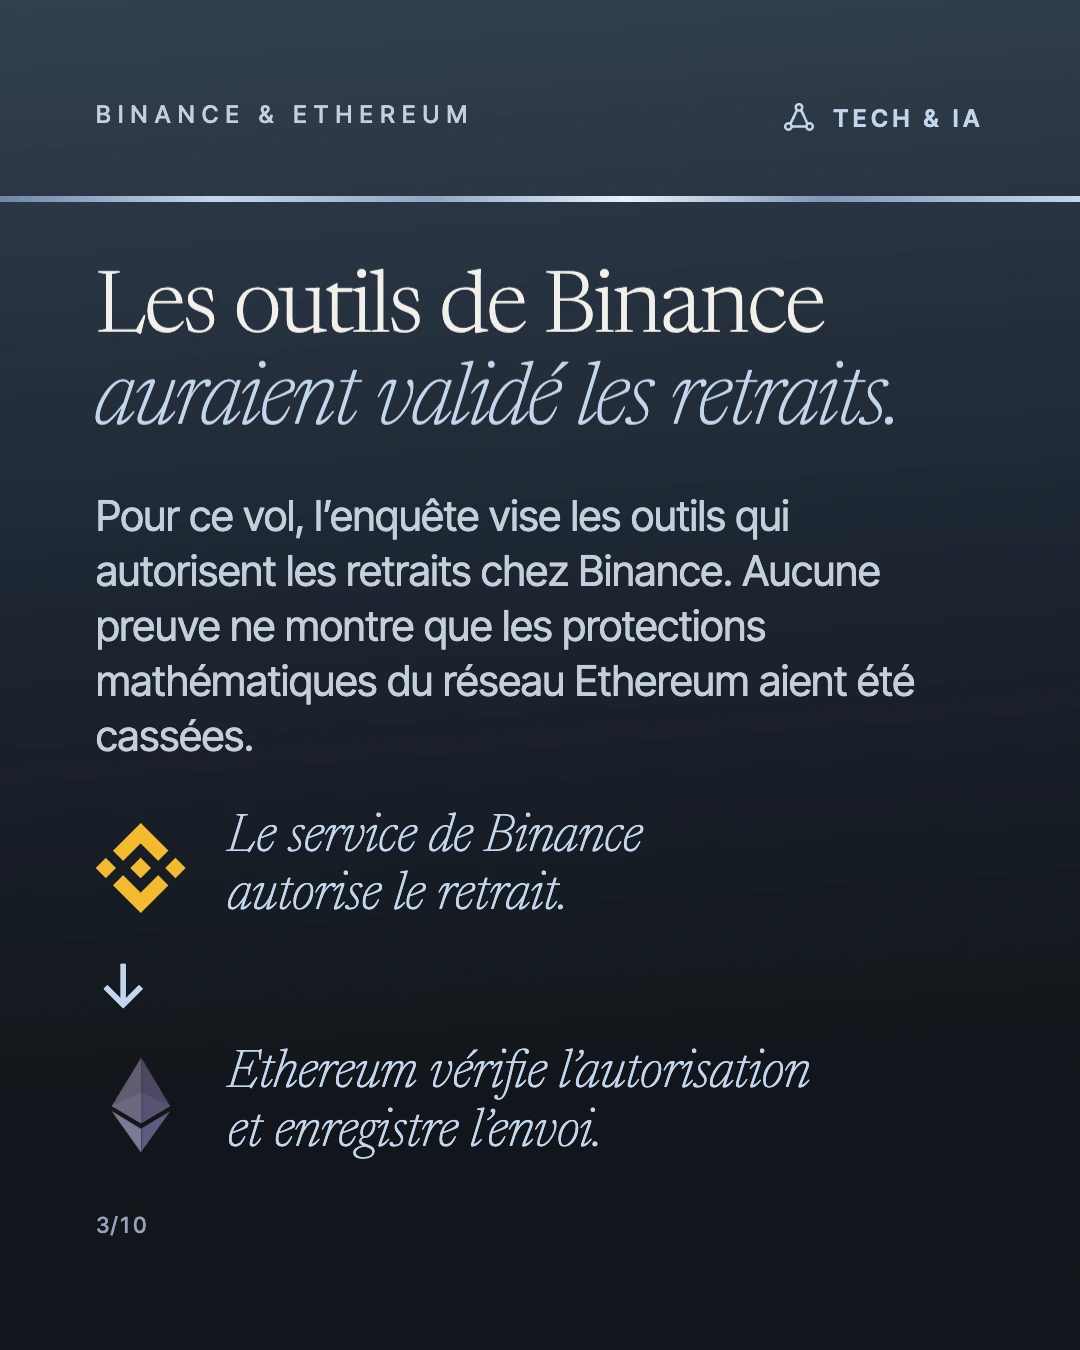
Quand les outils de Binance produisent une autorisation numérique valide, le réseau Ethereum peut enregistrer l’envoi. Ethereum ne sait pas si le service de Binance a été utilisé par un salarié ou détourné par un pirate.
C’est ce qui permet de comprendre le problème : un retrait demandé par un attaquant peut être accepté lorsque les outils chargés de l’autoriser ont été compromis. Pour le vol de Binance, aucune preuve publique ne montre que les protections mathématiques du réseau Ethereum aient été cassées.
Le NIST distingue les méthodes cryptographiques de la protection des clés et des systèmes qui les utilisent. Une bonne protection mathématique doit donc être accompagnée de contrôles sur les personnes et les logiciels capables d’autoriser une opération. Référence NIST.
Un compte sur une plateforme et un portefeuille dont on conserve soi-même les clés présentent aussi des risques différents. Sur une plateforme, on dépend de l’organisation de la garde des actifs. Avec ses propres clés, on doit protéger soi-même ces secrets et éviter les mauvaises manipulations. Le guide de Hasheur sur les portefeuilles explique cette distinction.
Schéma pédagogique
01 Le service de Binance autorise le retrait.
02 Ethereum vérifie l’autorisation et enregistre l’envoi.
Binance promet de couvrir les pertes et Coinbase propose son aide
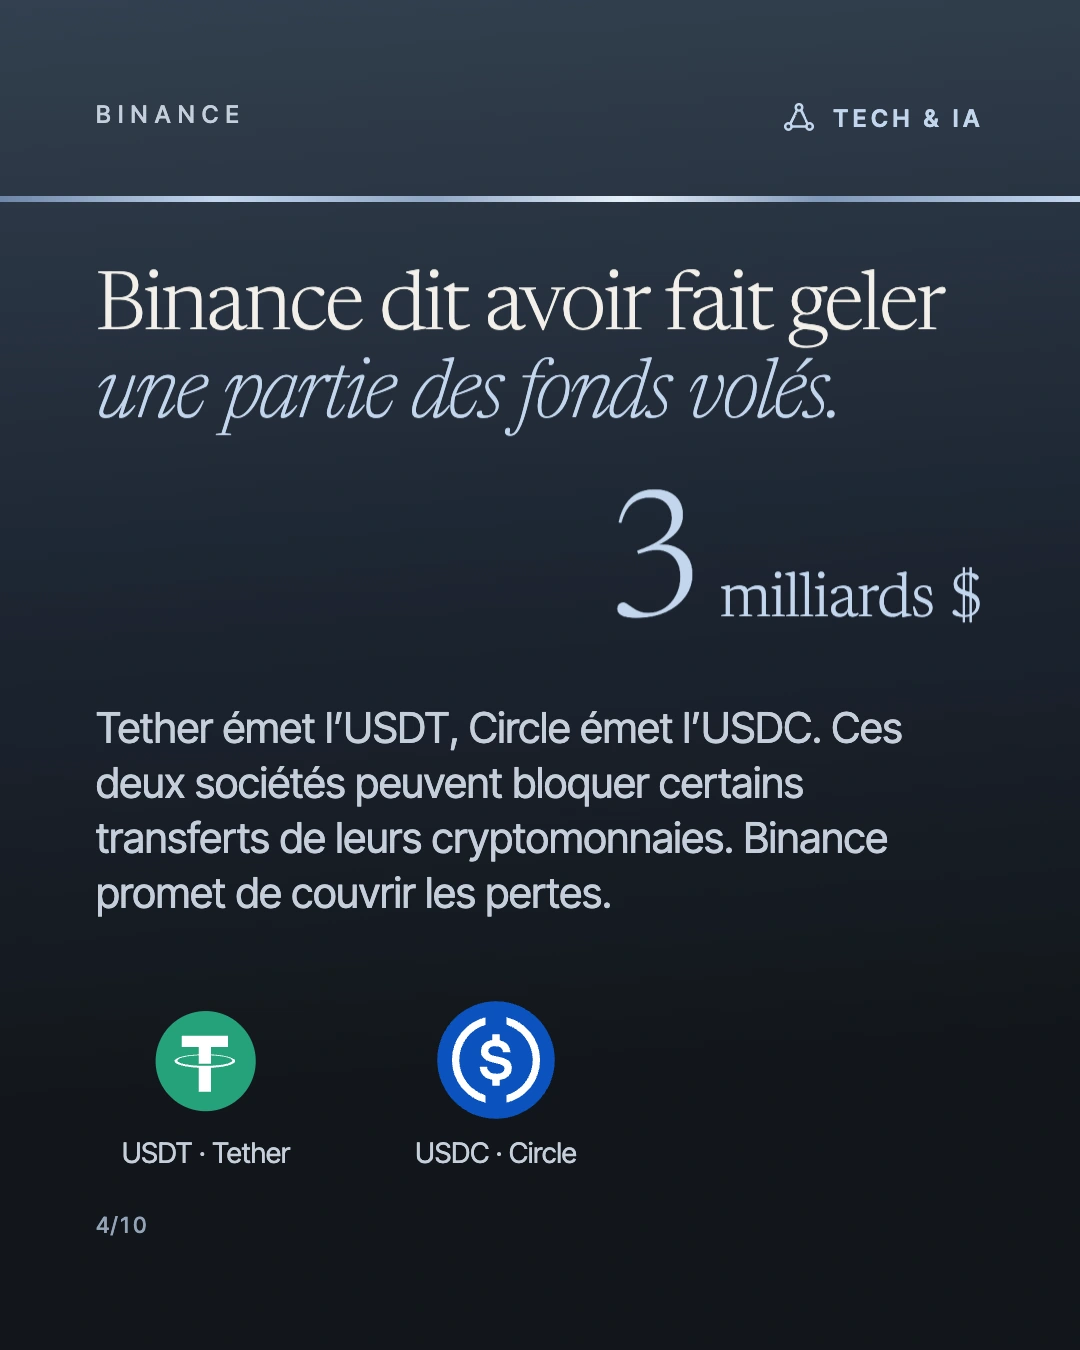
Binance annonce environ 3 milliards de dollars d’actifs gelés avec ses partenaires. Elle s’engage à couvrir les pertes avec son fonds d’urgence SAFU et ses propres moyens. Dans sa dernière mise à jour, elle indique que les dépôts fonctionnent normalement. Les retraits restent suspendus pendant la révision de la sécurité du service ; leur reprise est annoncée, mais n’est pas encore confirmée. État des services annoncé par Binance. Elle prévoit aussi de publier une nouvelle preuve de réserves après la remise en sécurité de ses systèmes.
Le gel d’une cryptomonnaie peut empêcher les pirates de continuer à déplacer certains actifs. Cela dépend toutefois du fonctionnement de chaque cryptomonnaie.
Tether est l’émetteur de l’USDT, et Circle celui de l’USDC. Ces entreprises peuvent bloquer les transferts de leurs jetons sur certaines adresses, selon leurs politiques et les circonstances prévues. Cette capacité de blocage peut aider à immobiliser des actifs après un vol. Politique de Tether · Explication de Circle.
Circle précise qu’un blocage empêche certains envois ou certaines réceptions d’USDC ; il ne permet pas d’annuler une transaction déjà terminée. Il faudra encore obtenir le retour des actifs pour les restituer. Binance n’a pas encore établi le montant qui pourra finalement être récupéré. Suivi Bitquery.
Brian Armstrong, directeur général de Coinbase, a également annoncé le 30 octobre que ses équipes proposaient leur aide à Binance. Il dit que Coinbase bloque les envois vers les portefeuilles compromis. Il appelle les entreprises du secteur à partager les informations utiles et à protéger les clients, quelle que soit leur plateforme. Il exprime aussi sa conviction que le secteur sortira renforcé de cette crise. Publication originale de Brian Armstrong.
Le montant finalement récupéré reste inconnu. Les actifs gelés, les conversions opérées par les pirates et les variations de cours empêchent encore de calculer les pertes définitives.
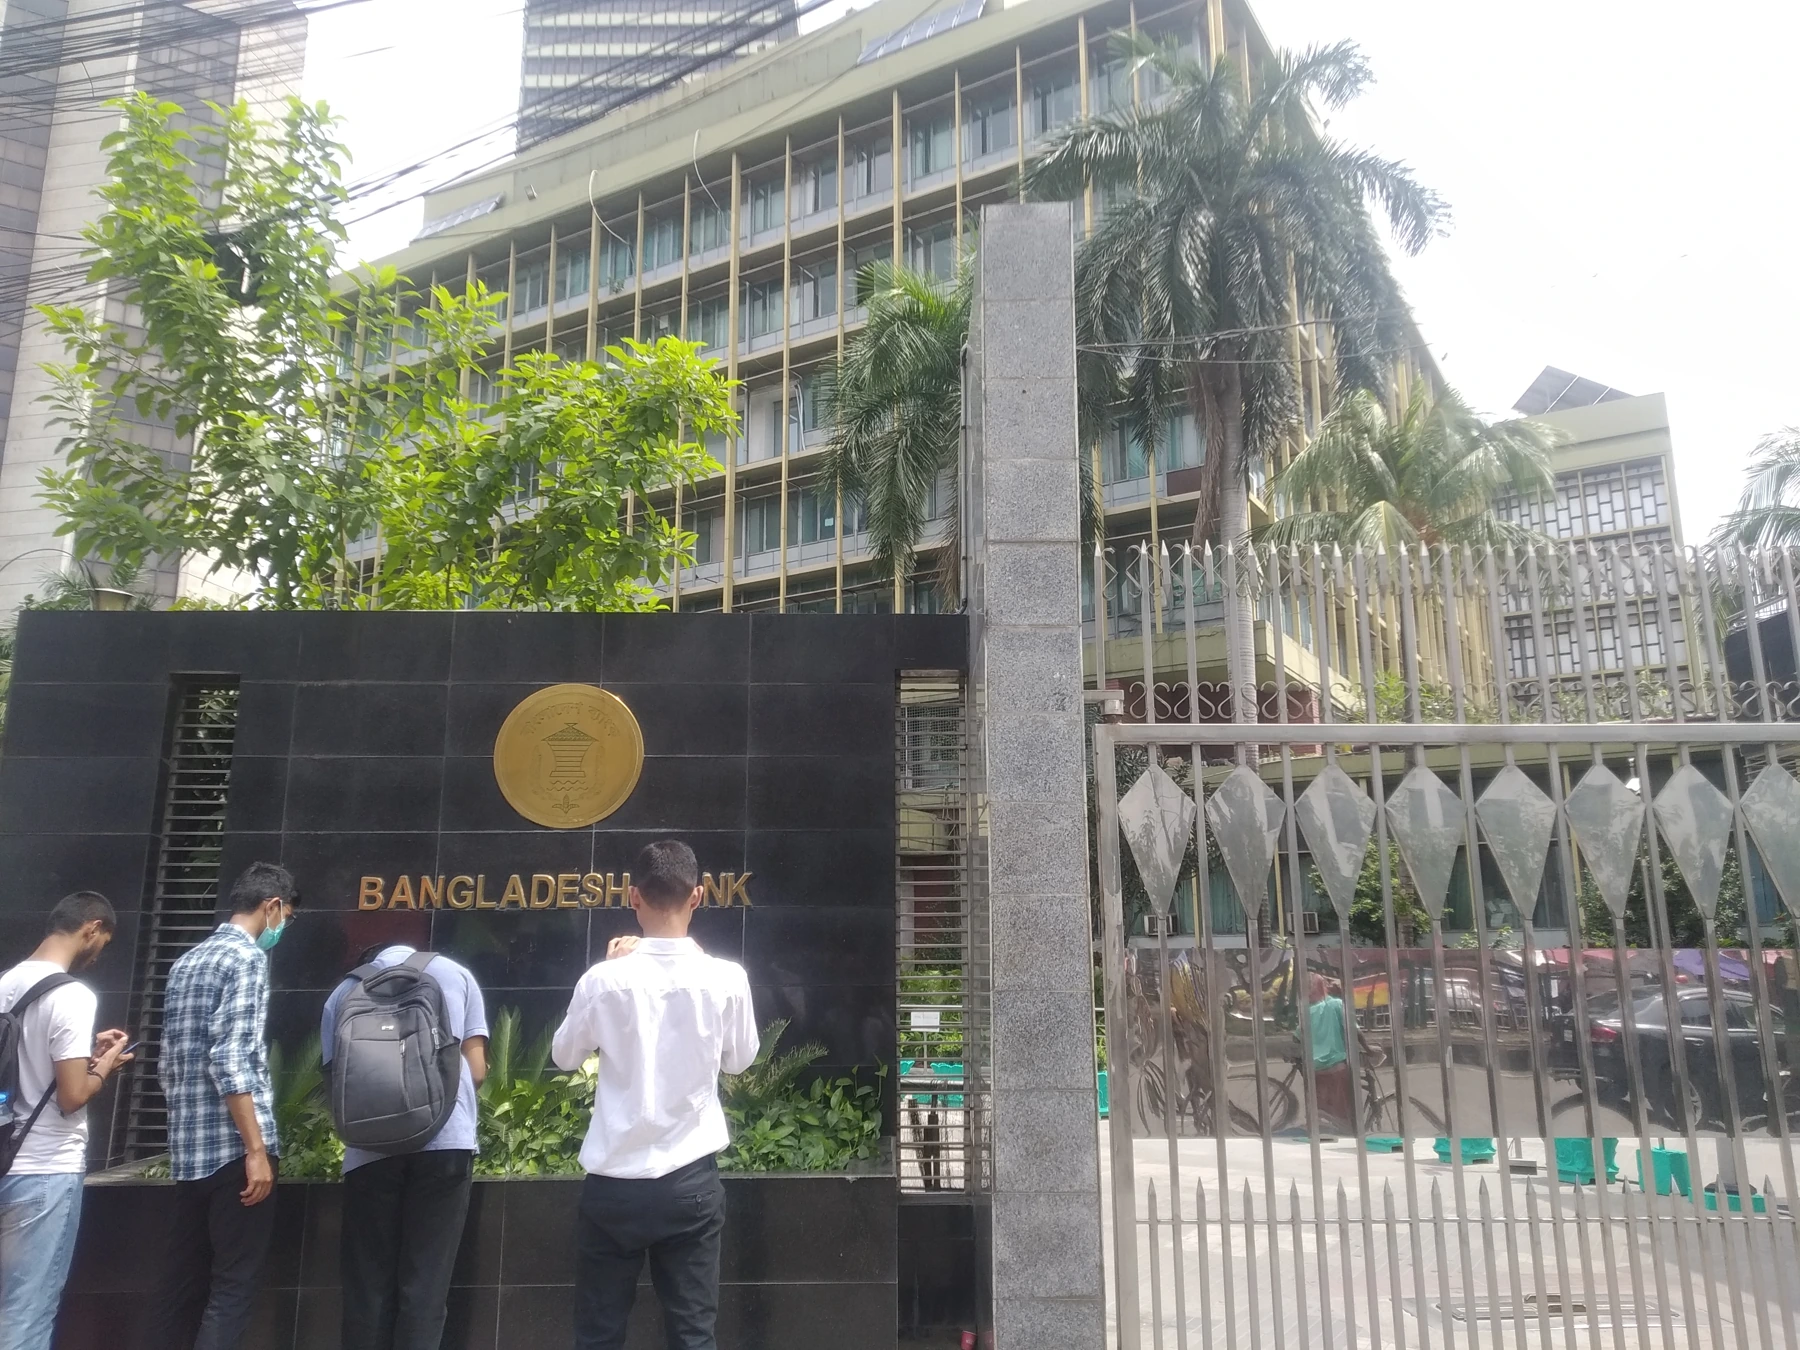
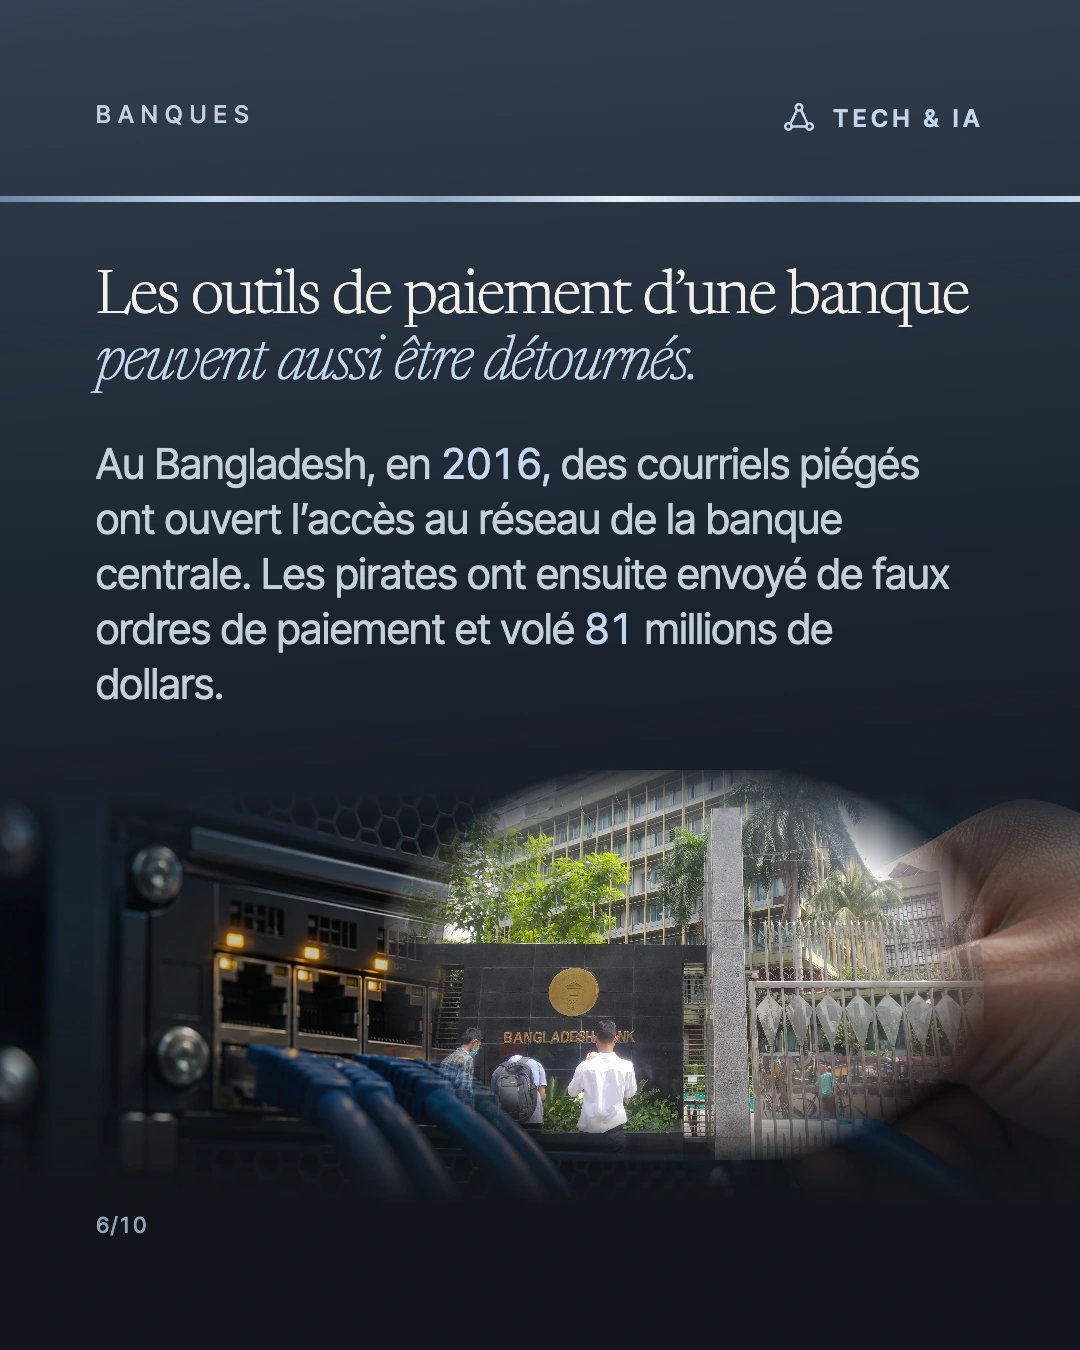
Photographie de 2022, sans lien avec le jour du vol de 2016. Ifteebd10, CC BY-SA 4.0. Cadrage dans la mise en page.

Les outils de paiement d’une banque peuvent aussi être détournés
Le vol de Binance pose une question pour les autres établissements qui conservent ou transfèrent de l’argent : comment empêcher un attaquant d’utiliser leurs outils à leur place ?
Un précédent bancaire permet de comprendre ce risque. En 2016, des courriels piégés ont permis à des pirates de pénétrer le réseau de la banque centrale du Bangladesh. Selon le ministère américain de la Justice, les attaquants ont ensuite utilisé les terminaux de la banque reliés à SWIFT, le système de messagerie bancaire, pour envoyer de faux ordres de paiement. Ils ont ainsi dérobé 81 millions de dollars. Dossier de la justice américaine.
Le lien avec Binance porte sur les outils qui donnent le droit de faire partir des fonds. Un pirate peut chercher à faire exécuter ses propres ordres par un service normalement autorisé à traiter les paiements. Les deux affaires n’ont pas forcément suivi les mêmes étapes techniques.
Ce précédent ne permet pas de dire que toutes les banques sont aussi faciles à attaquer, ni que le vol de Binance était simple. Pour chaque établissement, il faut examiner les droits des utilisateurs, les logiciels exposés et les contrôles avant un transfert.
Les entreprises et les prestataires informatiques sont aussi concernés par la protection de ces accès. Le Panorama 2025 de l’ANSSI, publié en mars 2026, décrit encore l’exploitation de vulnérabilités connues. Lorsqu’un logiciel présente une faille de sécurité, tarder à appliquer son correctif peut laisser une porte d’entrée aux attaquants. Panorama de l’ANSSI.
D’ici 2027, l’IA pourrait accélérer les attaques contre les logiciels non corrigés
Le NCSC britannique prévoit que l’IA facilitera l’exploitation de failles connues d’ici 2027. Les organisations qui tardent à installer les correctifs pourraient être davantage exposées. C’est une évaluation du risque, pas l’annonce que toutes les banques ou entreprises seront piratées. Prévision du NCSC.
Pour le vol de Binance, le rôle de l’IA reste inconnu. Aucune preuve publique ne permet de l’attribuer aux attaquants de cette opération.
Des usages offensifs de l’IA ont toutefois été observés ailleurs. Anthropic rapporte notamment l’analyse de données et l’automatisation de tâches pendant des campagnes malveillantes. Une aide à l’analyse du code ou à la préparation de messages trompeurs peut faire gagner du temps à un attaquant qui cherche des accès. Rapport Anthropic de septembre 2026.
Les chercheurs utilisent aussi l’IA pour étudier les faiblesses des protections mathématiques. En juillet 2026, Anthropic a publié des résultats sur une méthode de signature numérique à l’étude et sur une version réduite d’un outil de chiffrement. Les auteurs précisent que ces résultats ne compromettent aucun système en production. Ces travaux ne fournissent donc pas une explication au vol de Binance. Publication de recherche.
Les autorités financières européennes prennent déjà ces risques en compte. En juillet 2026, l’EBA, l’EIOPA et l’ESMA ont appelé à renforcer les contrôles face aux modèles IA avancés. Communiqué des trois autorités.
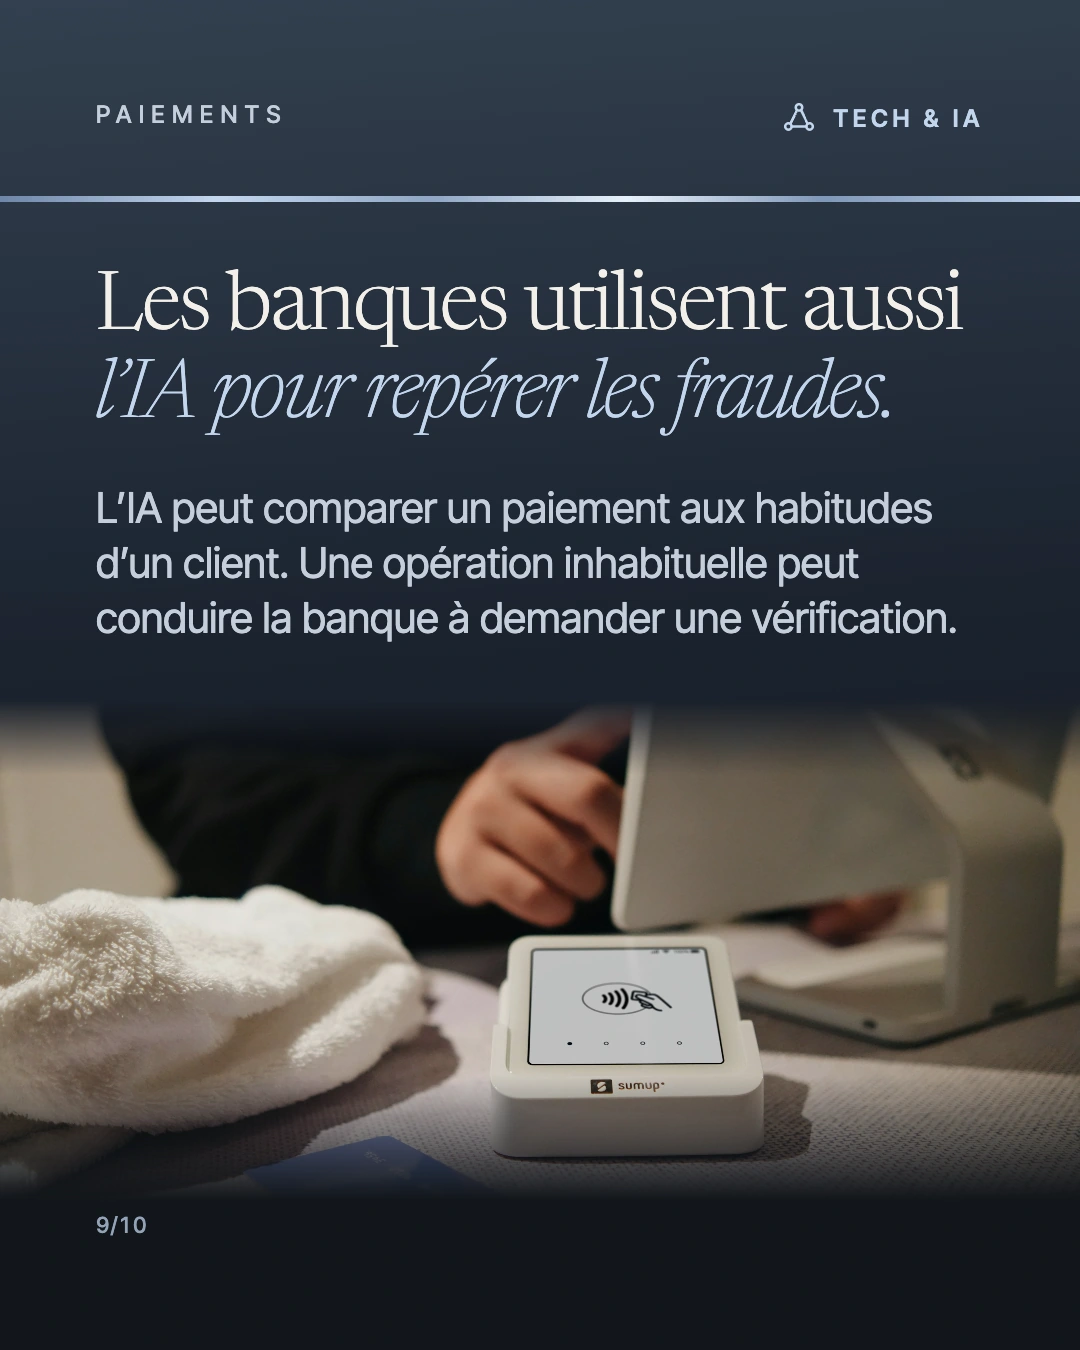
Photographie d’un paiement ordinaire : SumUp sur Unsplash, licence Unsplash. Cette image ne montre pas un incident de fraude.
Les banques utilisent aussi l’IA pour repérer des paiements suspects
L’IA peut comparer une opération aux habitudes d’un client et aider à repérer une anomalie. Un paiement très inhabituel peut alors conduire à une vérification supplémentaire. L’Observatoire de la sécurité des moyens de paiement décrit ces usages dans son rapport 2024. Rapport de l’Observatoire, chapitre 4.
Pour le vol de Binance, Blockaid affirme que ses modèles IA ont repéré le retrait malveillant en moins de deux minutes. Le vol a bien eu lieu et on ne connaît pas encore le bilan final des fonds récupérés. Analyse de Blockaid.
Ces outils peuvent aider les équipes à repérer une opération suspecte parmi de nombreuses opérations normales. Il faut ensuite que la banque ou la plateforme puisse vérifier l’alerte et réagir assez vite. La Banque de France encourage d’ailleurs l’usage de l’IA parmi les moyens de prévention des fraudes. Banque de France, septembre 2026.
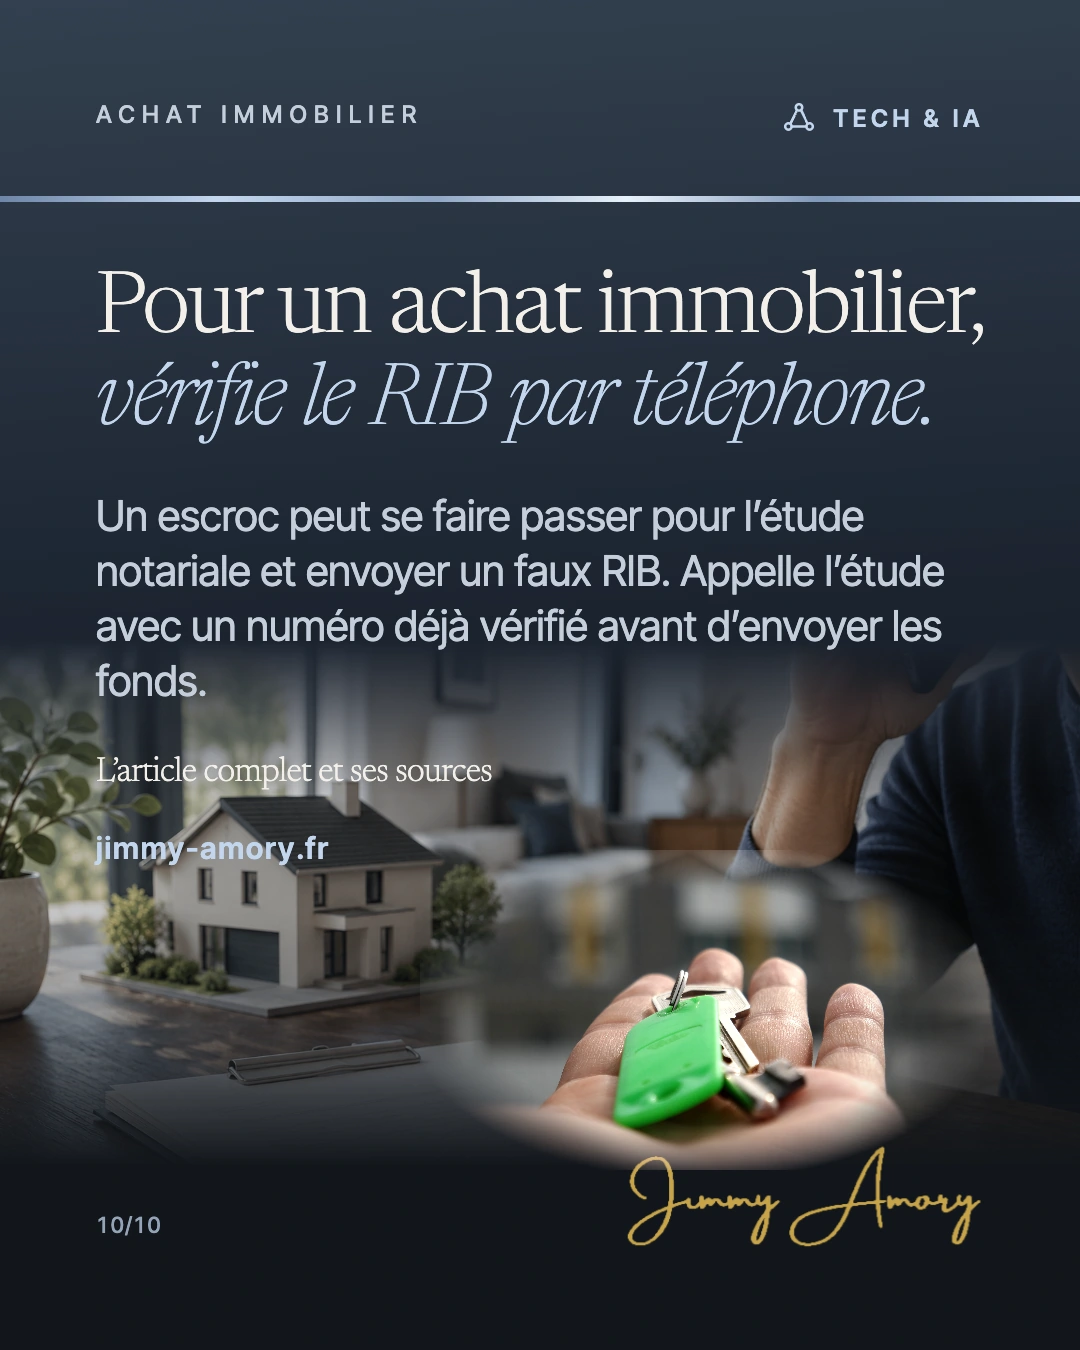
Photographie : Master Senaiper sur ISO Republic, CC0.
Pour un achat immobilier, vérifie le RIB auprès de l’étude
On peut aussi perdre de l’argent sans qu’un pirate entre dans les systèmes de sa banque. Un faux message peut suffire à convaincre quelqu’un d’envoyer lui-même les fonds sur le mauvais compte.
Lors d’un achat immobilier, un escroc peut par exemple se faire passer pour l’étude notariale et transmettre un nouveau RIB. Ce scénario est distinct du vol de Binance. Cybermalveillance.gouv.fr décrit cette fraude, qui peut également viser les clients d’un artisan ou d’un bailleur. Fiche sur le faux RIB.
L’IA peut rendre ces usurpations plus convaincantes avec un texte bien rédigé, une fausse voix ou une vidéo. Les autorités européennes alertent sur ces pratiques dans une brochure diffusée par l’ACPR. Brochure sur les arnaques à l’ère de l’IA.
Avant de virer les fonds, appelle l’étude avec un numéro que tu possèdes déjà ou que tu as vérifié indépendamment du message. Demande confirmation du RIB. Si tu découvres une fraude après le virement, préviens immédiatement ta banque et conserve les messages reçus.
Pour Binance, l’enquête doit encore expliquer toute la chaîne des retraits et établir combien d’actifs pourront être récupérés. Nous pourrons alors juger les causes du vol avec davantage de précision.
Dernière vérification avant publication : 30 octobre 2026 à 13 h 30, heure de Paris. L’enquête est en cours. Les chiffres et les causes pourront être précisés dans le rapport technique de Binance.
Crédits des images
Les scènes conceptuelles sont illustrées par IA. Elles ne représentent pas le déroulement réel du piratage. Le portrait de Brian Armstrong provient du document fourni pour ce dossier.
Photographie de Bangladesh Bank : Ifteebd10, Wikimedia Commons, CC BY-SA 4.0. Photo prise en septembre 2022, recadrée avec un fondu dans le carrousel. Elle ne montre pas le vol de 2016. Cette adaptation reste sous CC BY-SA 4.0.
Logo USDC : Circle, Wikimedia Commons, CC BY-SA 4.0, sans modification. Sa reproduction reste sous cette licence. Logos Binance et Tether : domaine public selon leurs fiches Wikimedia Commons. Logo Ethereum : Wikideas1, CC0.

Photographie du paiement : SumUp sur Unsplash, licence Unsplash. Photographie des clés : Master Senaiper sur ISO Republic, CC0. Ces deux photos illustrent des situations ordinaires, sans montrer une fraude.
Le carrousel à récupérer pour Instagram
Les dix pages sont numérotées dans l’ordre. Pour publier le carrousel animé, récupère les dix vidéos et sélectionne-les ensemble dans une publication Instagram.
Télécharger les 10 vidéos animées · MP4 · 5,1 Mo
Télécharger les 10 images · PNG · 6,5 Mo
Récupérer la légende Instagram
Page 1 / 10 · Vidéo animée
Page 2 / 10 · Vidéo animée
Page 3 / 10 · Vidéo animée
Page 4 / 10 · Vidéo animée
Page 5 / 10 · Vidéo animée
Page 6 / 10 · Vidéo animée
Page 7 / 10 · Vidéo animée
Page 8 / 10 · Vidéo animée
Page 9 / 10 · Vidéo animée
Page 10 / 10 · Vidéo animée
Regarder les dix pages animées
Artisan, commerçant : envie d'utiliser le web et l'IA pour votre activité ?
Découvrir mes services